
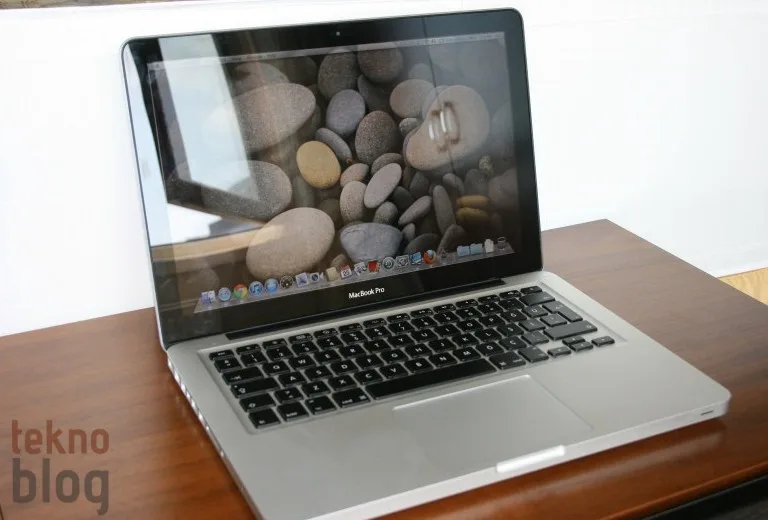

F-Secure adlı bilgisayar güvenliği araştırma şriketi, Mac’i tehdit eden yeni bir truva atının varlığını duyurdu. OSX/Flashback.C olarak adlandırılan bu virüs OS X’in içinde yer alan dahili zararlı yazılım koruma aracı XProtect’in güncelleme bileşenine saldırıyor ve onu devre dışı bırakıyor.
İLGİNİZİ ÇEKEBİLİR
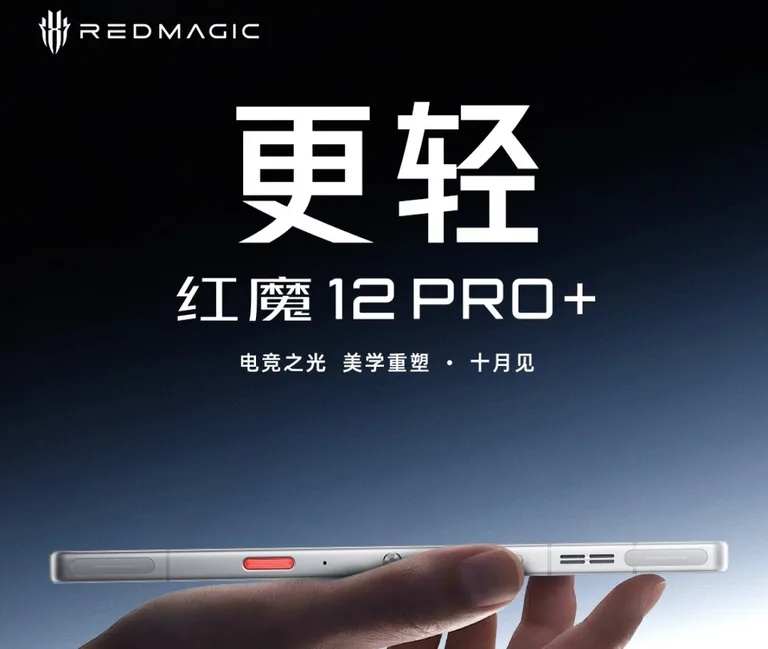
RedMagic 12 Pro+ tasarımı değişiyor, ilk detaylar ortaya çıktı
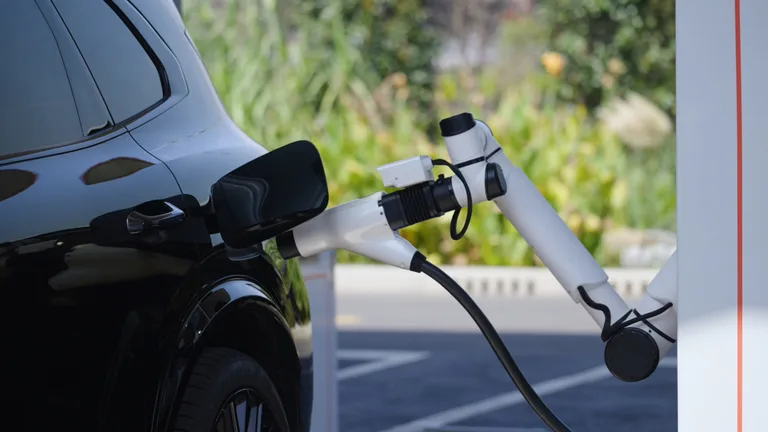
Geely’nin yeni şarj sistemi 2,25 MW tepe güce ulaşıyor
OpenAI, ruh sağlığı konuşmaları için yeni bir yapay zekâ testi yayımladı

OnePlus 16, 200 MP sensör ve yeni çekim modları sunacak
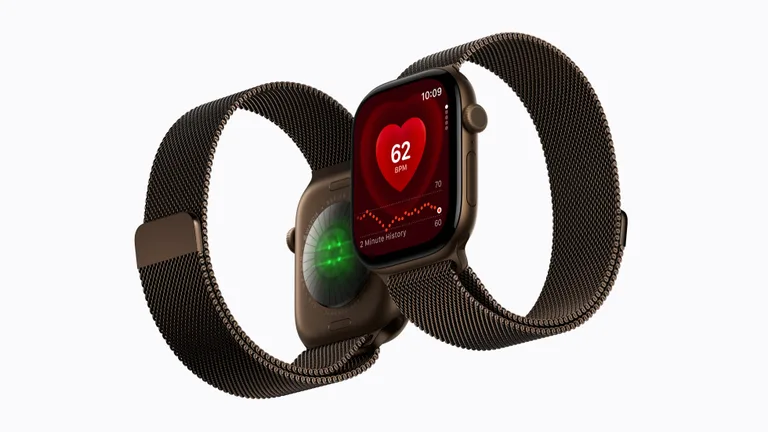
watchOS 27.0.1 çıktı, Apple Watch yeniden başlatma hatasını düzeltti
Virüs öncelikle XProtectUpdater plist dosyalarının veriyolunun şifresini çözüyor ve XProtectUpdater sürecini kaldırıyor. Sonrasında XProtectUpdater dosyalarının üzerine boş bir karakterle yazıyor, ayrıca XProtectUpdater’ın plist ve ikililerinin üzerine yazmayı da ihmal etmiyor. Bu süreçle birlikte gerekli dosyalar silinmiş ve XProtect’in gelecekte yeni güvenlik güncellemelerini alması engellenmiş oluyor. Sonuç olarak kullanıcıların Mac sistemleri virüs tanım dosyaları güncellenemediği için gelecekte meydana gelebilecek saldırılara karşı hassas durumda bırakılıyor.
Aslında virüslerin bilgisayarların zararlı yazılım koruma araçlarına saldırması ilk değil, ancak bu, Mac odaklı ve XProtect’i hedef alan ilk saldırı örneği olarak nitelendirilebilir.
İlgili – MacNN
Günün Öne Çıkan Fırsatları
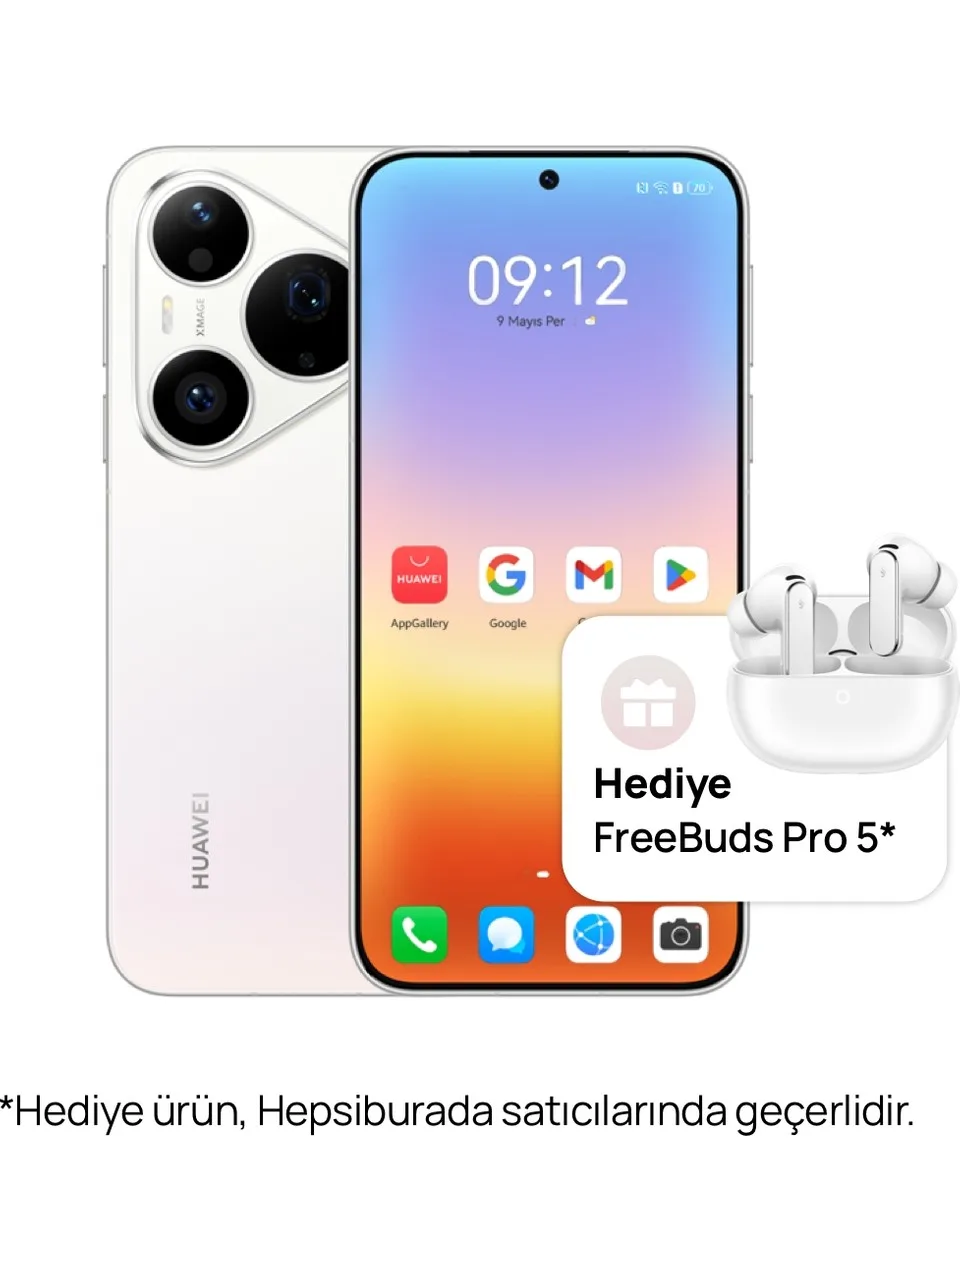
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
