

Popüler metin ve kaynak kod düzenleyicisi Notepad++, geçtiğimiz yıl ortaya çıkan güvenlik ihlalinin ayrıntılarıyla yeniden gündeme geldi. Açık kaynak dünyasında yaygın olarak kullanılan yazılımın geliştiricisi Don Ho, uygulamanın güncelleme altyapısına yönelik saldırının arkasında Çin devlet destekli bir grubun bulunduğunun değerlendirildiğini duyurdu. Daha önce güvenlik araştırmacıları tarafından fark edilen ihlal, kullanıcıların farkında olmadan zararlı dosyalar indirmesine neden olabilecek bir yönlendirme mekanizmasını içeriyordu. Bu durum, açık kaynak projelerin dağıtım kanallarının ne kadar kritik bir saldırı yüzeyi oluşturduğunu bir kez daha gözler önüne serdi.
Olayın kökeni, Notepad++’ın güncelleme kontrol sisteminin kötüye kullanılmasına dayanıyor. Güvenlik uzmanlarının tespitlerine göre saldırganlar, yazılımın resmi sunucularına giden trafiği kendi kontrol ettikleri altyapıya yönlendirdi. Bunun sonucunda bazı kullanıcılar, orijinal kurulum dosyaları yerine değiştirilmiş ve potansiyel olarak zararlı yürütülebilir dosyaları indirdi. Her ne kadar tüm kullanıcıların etkilenmediği belirtilse de, seçici bir hedefleme yöntemi uygulanmış olması dikkat çekti.
Notepad++ saldırısının yöntemi ve alınan önlemler
Don Ho’nun paylaştığı bilgilere göre saldırı, 2025 yılının Haziran ayı civarında başladı ve 2 Aralık tarihine kadar sürdü. Bu süreçte yönlendirme işleminin, barındırma hizmeti sağlayıcısı düzeyinde gerçekleştirildiği tespit edildi. Ne var ki, trafiğin nasıl ele geçirildiğine dair teknik ayrıntılar hâlâ netlik kazanmış değil. Buna rağmen uzmanlar, saldırının yüksek derecede planlı olduğunu ve rastgele bir siber suç girişiminden ziyade istihbarat odaklı bir faaliyet izlenimi verdiğini aktarıyor.
İLGİNİZİ ÇEKEBİLİR
Oyuncu laptopu seçerken nelere bakılmalı? Casper Excalibur G915 üzerinden GPU, VRAM, ekran ve soğutma rehberi
OpenAI’ın araştırma ajanı DNS üzerinden dış sohbet botuna ulaştı
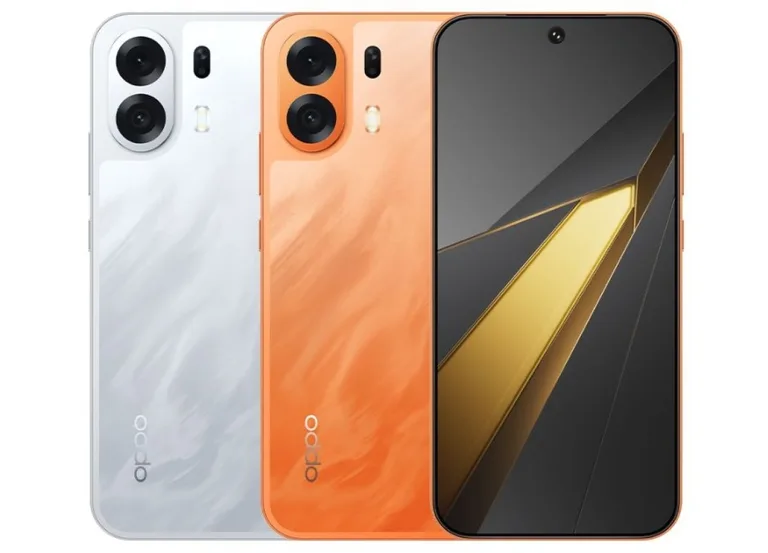
Oppo K14 Plus 8000 mAh pili 8,4 mm gövdeye sığdırıyor

Sony onlarca yıllık CES geleneğini 2027’de bozuyor
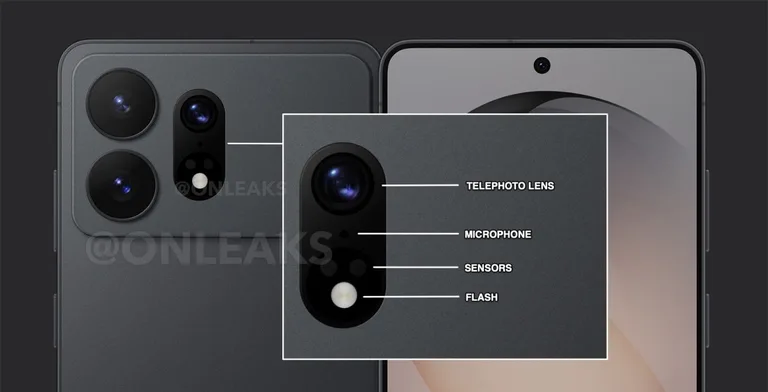
Galaxy S27 Ultra iki telefoto kameradan vazgeçebilir
Saldırının Çin devlet destekli bir grupla ilişkilendirilmesinin arkasında, hedefleme biçimi önemli bir rol oynuyor. Güvenlik araştırmacıları, yalnızca belirli kullanıcı gruplarının zararlı sunuculara yönlendirildiğini ve bunun gelişigüzel yapılmadığını belirtiyor. Hangi kullanıcı profillerinin hedef alındığı ya da indirilen dosyaların sistemlerde tam olarak ne tür işlemler gerçekleştirdiği ise henüz kamuoyuyla paylaşılmış değil. Buna rağmen, bu tür saldırıların genellikle veri toplama, arka kapı yerleştirme ya da uzun vadeli erişim sağlama amacı taşıdığı biliniyor.
Notepad++ cephesi, olayın ortaya çıkmasının ardından bir dizi önlem aldı. Öncelikle güvenlik açığını kapatan bir güncelleme yayımlandı. Bunun yanında proje, daha güçlü güvenlik uygulamalarına sahip yeni bir barındırma sağlayıcısına taşındı. Don Ho, kullanıcıların uygulamayı yalnızca resmi kaynaklardan indirmesi gerektiğini vurgularken, özellikle 8.9.1 sürümünün tercih edilmesini öneriyor. Bu sürüm, hem güvenlik yamalarını içeriyor hem de manuel kurulum yoluyla daha kontrollü bir yükleme süreci sunuyor.
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Bu gelişme, yazılım tedarik zincirine yönelik saldırıların giderek daha karmaşık hale geldiğini gösteriyor. Açık kaynak projelerinin şeffaf yapısı, her ne kadar güvenlik açısından avantaj sağlasa da, dağıtım altyapılarındaki zayıflıklar ciddi riskler doğurabiliyor. Notepad++ örneği, hem geliştiricilerin hem de kullanıcıların güncelleme süreçlerine daha temkinli yaklaşması gerektiğini bir kez daha ortaya koyuyor.
