
Microsoft, Windows üzerinde yapay zekâ ajanlarının dosya ve ağ erişimini sınırlayan Microsoft Execution Containers altyapısını genel kullanıma açtı. MXC adıyla anılan araç, ajanların başlattığı işlemler için erişim ilkeleri uyguluyor. Ajan güvenliği çalışmalarına eklenen bu adım, GitHub Copilot’un yerel ve bulut modellerini birlikte kullanma planıyla aynı döneme denk geliyor.
MXC, bir ajanın istediği komutu hangi modelin ürettiğinden bağımsız olarak ele alıyor. Dosyalar, ağ bağlantıları ve sistem kaynakları için tanımlanan ilkeler, başlatılan süreçlerin sınırını belirliyor. Böylece güvenlik denetimi yalnızca modelin vereceği yanıta bağlı kalmıyor; komutun çalıştığı ortam da ayrı bir kısıt uyguluyor.
GitHub Copilot, Windows’ta MXC’nin ProcessContainer arka ucundaki BaseContainer katmanını kullanıyor. Şirketin teknik açıklaması, bunun ayrı bir sanal makine veya kapsayıcı imajı gerektirmediğini belirtiyor. Bunun yanında macOS ve Linux için farklı yerel arka uçlar bulunuyor. Platformlar aynı erişim hedefini kendi işletim sistemi araçlarıyla uyguluyor.
Yerel çıkarım ise bu güvenlik sınırından ayrı bir işlev. Modelin bilgisayarda hesaplama yapması, aynı oturumdaki araçların internete bağlanmayacağı anlamına gelmiyor. Dosya izinleri de kendiliğinden daralmıyor. Bu nedenle yerel model seçimini çevrim dışı kullanım veya sınırlı sistem erişimiyle eşdeğer tutmamak gerekiyor.
İLGİNİZİ ÇEKEBİLİR
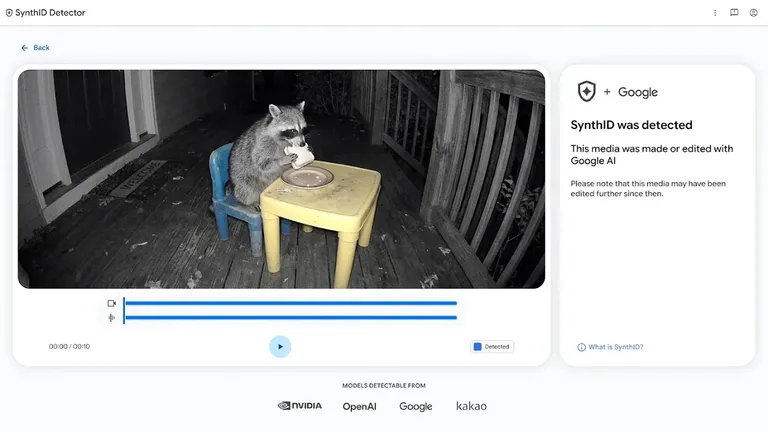
Google SynthID Detector’ü herkese açtı, görsel ve videolardaki yapay zekâ izini arıyor
Google’ın yapay zekâ yatırımları nükleer enerji ihtiyacını artırıyor
Daron Acemoğlu yapay zekâ kaynaklı işsizlik için uyardı
TikTok yapay zekâ ile alışveriş deneyimini değiştiriyor
Beş banka verilerini paylaşmadan ortak yapay zekâ modeli eğitecek
Yerel model çalıştırmak görevlerin erişimini kendiliğinden sınırlamıyor
Microsoft’un geliştiricilere yönelik açıklaması, korumalı çalışma açıkken kabuk komutlarının ve varsayılan olarak yerel MCP sunucularının süreç sınırı içinde çalışacağını belirtiyor. Buna karşılık bütünleşik dosya araçları, ajan uygulamasının kendi ilke denetiminden geçiyor. Uzak MCP sunucuları da yerel süreç sınırının dışında kalıyor.
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Bu ayrıntı, korumalı ortamın kapsamını değerlendirirken önem taşıyor. Bütün araçlar aynı işletim sistemi sınırı içinde yer almıyor. Dolayısıyla bir oturumun güvenliğini yalnızca modelin çalıştığı yere bakarak değerlendirmek yeterli değil. Hangi aracın hangi denetimden geçtiği ve etkili erişim ilkesinin ne olduğu birlikte belirleyici oluyor.
Öte yandan GitHub Copilot, yerel model kullanımı için otomatik yönlendirme ve doğrudan seçim seçeneklerini ekliyor. HydraFusion yaklaşımı, görevin ihtiyaçlarına göre yerel veya bulut hesaplamasını seçmeyi hedefliyor. Ön izleme için ekim ayının ilerleyen bölümü planlanıyor; bu takvim MXC’nin genel kullanıma açılmasından ayrı ilerliyor.
Geliştiriciler doğrudan seçimle belirli bir yerel modeli veya uyumlu hizmet uç noktasını kullanabilecek. Otomatik yönlendirme ise hesaplama yerini oturum içindeki göreve göre değiştirebilecek. Her iki kullanımda da araç erişimi için ayrı ilke gerekecek. Bir modelin yerel olması, istediği işlemin güvenli olduğu sonucunu tek başına vermiyor.
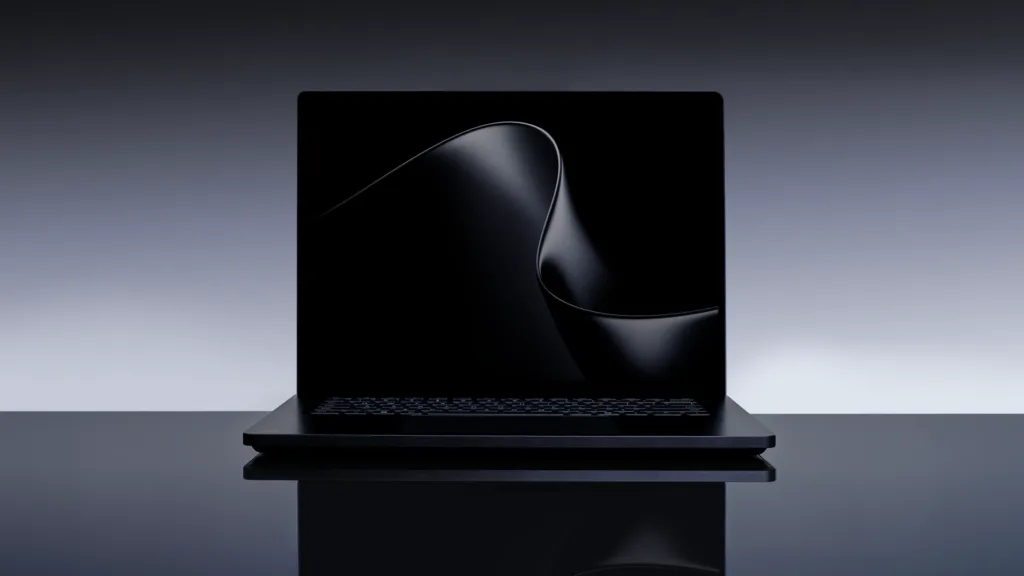
Microsoft, bu yaklaşımı Surface Laptop Ultra gibi yeni Windows donanımlarıyla birlikte sunuyor. Bununla birlikte açıklamanın yazılım tarafındaki asıl ayrımı donanım gücü oluşturmuyor. Model seçimi, hesaplama ortamı ve araç yetkileri üç ayrı karar olarak ilerliyor. MXC’nin görevi, bu kararların erişim sınırı tarafını uygulamak.
