


Bir kulaklıktaki konuşmayı dinlemek için Bluetooth bağlantısını ele geçirmek gerekmeyebilir. USENIX Security 2026'da sunulan InjectEave araştırması, cihaza dışarıdan verilen elektromanyetik bir sinyalin analog devredeki sesi yeniden dışarı yayılabilir hâle getirebildiğini gösteriyor. Araştırmacıların yayımladığı deneylerde kablolu ve kablosuz kulaklıkların yanı sıra sabit telefonlar, akıllı vantilatörler ve lambalar bulunuyor. Ancak bu, her kulaklığın her koşulda dinlenebileceği anlamına gelmiyor.
Yöntemin merkezinde devrelerin doğrusal olmayan davranışı var. Dışarıdan gönderilen yüksek frekanslı taşıyıcı, cihazın içindeki düşük frekanslı sesle karışıyor. Böylece normalde uzaktan yakalanması güç olan analog bilgi, başka bir frekans bandında elektromanyetik sızıntı olarak ortaya çıkabiliyor. Saldırganın bir verici ve alıcı düzeneğine ihtiyacı var; araştırma, telefonunu yakınlaştıran herkesin konuşmaları duyabildiği bir senaryo anlatmıyor.
Ekip, piyasadan alınmış 11 cihazı sınadı. Sonuç tablosunda Sony ZX110AP kablolu kulaklık için 5 metre, Apple Earbuds için 1 metre, iki kablosuz kulaklık modeli için 6 metreye kadar ölçüm yer alıyor. Bu değerler test edilen belirli cihaz ve düzeneklere ait. Çalışmanın özetindeki 30 metre ifadesi ise geliştirilmiş koşullardaki üst sınır; listedeki her ürüne uygulanabilecek genel bir menzil değil.
Araştırmacılar 30 santimetrelik beton duvarın arkasından 1 metrelik ve dış ortamda 6 metrelik gösterimler de sundu. Sabit telefonla ilgili deneydeyse sesin izlenmesine ek olarak elektromanyetik yolla sahte ses verme olasılığı sınandı. Bunlar laboratuvar ve kontrollü senaryolar. Yöntemin gerçek dünyada yaygın saldırılarda kullanıldığına dair çalışma içinde bir kanıt paylaşılmıyor.
İLGİNİZİ ÇEKEBİLİR
Google Maps akaryakıt fiyatlarını gösteriyor, ilk durak Britanya

Windows araması değişiyor, ayarlar sonuçların içine geliyor
Xbox oyunların dışına açılıyor, XP dört alanı bir araya getiriyor
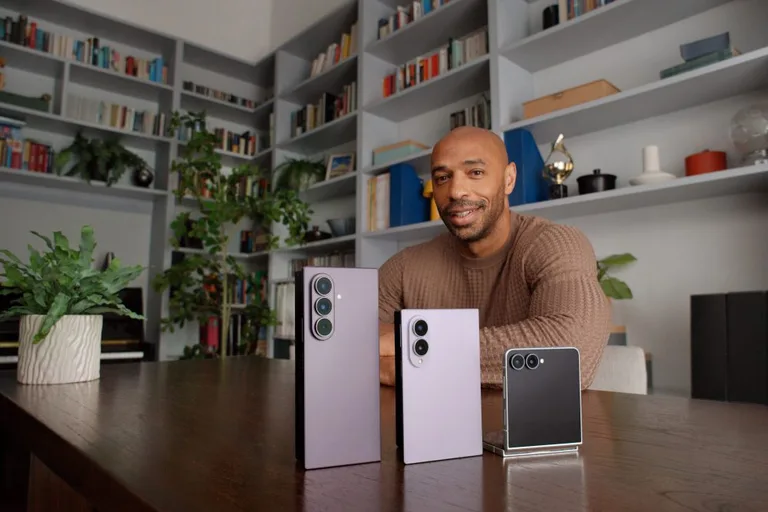
Samsung’un yeni katlanabilir telefonlarının yüzü Thierry Henry oldu
RedMagic 12 Pro+ şeffaf tasarımı ve dikkat çeken yenilikleriyle ortaya çıktı
Açık dijital bağlantıda değil, analog devrede
Kritik ayrım burada: Araştırmacılara göre InjectEave, Wi-Fi veya Bluetooth protokolündeki bir açıklığı kullanmıyor. Bu nedenle Bluetooth'u kapatmak, tek başına analog sinyal sızıntısını ortadan kaldırmıyor. Şifreleme de dijital aktarımı korusa bile kulaklığın hoparlör devresindeki fiziksel davranışı değiştirmiyor. Öte yandan kullanılan anten, güç ve ortam koşulları sonuca doğrudan etki ediyor.
Günün Öne Çıkan Fırsatları
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Çalışmada ses dışındaki örnekler de var. Akıllı vantilatörün hız bilgisi ve lambanın parlaklığı, benzer bir ölçümle çıkarılabildi. Böyle bir bilgi ses kaydı kadar açık olmayabilir; fakat bir cihazın ne zaman çalıştığını ya da hangi modda olduğunu gösterebilir. Evdeki etkinliğin zamanlamasına dair çıkarım yapılabilmesi, araştırmanın mahremiyet yönünü genişletiyor.
Donanım üreticileri açısından olası önlemler devre tasarımı, ekranlama, filtreleme ve kablo düzenine uzanıyor. Araştırmacılar bunların sızıntıyı azaltabileceğini, kesin bağışıklık sağlamadığını belirtiyor. Kullanıcıların bugün tek bir ayarı kapatıp tüm riski gidermesi beklenmemeli. Ayrıca farklı kulaklıkların etkilenme düzeyi yalnızca marka adına bakılarak belirlenemez; modelin devresi ve test koşulları gerekiyor.
InjectEave'nin değeri, yeni bir saldırı yönteminin sınırlarını somut cihazlarla göstermesinde. Bulgular üreticilere analog devreleri güvenlik incelemesine katmaları için gerekçe sunuyor. Kullanıcı açısından ise 30 metre başlığını bütün kulaklıklara uygulamadan okumak, araştırmanın gerçek bulgusunu anlamanın en doğru yolu.
