


Google’ın geçen yıl duyurusunu yapmış olduğu Project Zero girişimi internette güvenliği artırmayı amaçlıyordu. Proje kapsamında Google mühendisleri yazılım ve servislerde “sıfır gün” açıklarını tespit ediyor. Bunlar genellikle geliştiricilerin yamalamak veya düzeltmek için zaman bulamadıkları, daha önce bilinmeyen güvenlik açıkları oluyor.
Mühendisler bu tarz güvenlik açıkları bulduğunda Google geliştiricilere 90 günlük bir süre tanıyor ve bulunan açıkları düzeltmelerini istiyor. Bu 90 günlük sürenin sonunda hassasiyet veya güvenlik açığının varlığı kamuoyuna açıklanıyor. Başlangıçta arama devi bu zaman aralığının geliştiricilere açıkları kapatmak için yeterli olacağını düşünüyordu. Ancak gelen eleştiriler nedeniyle 90 günlük periyodu genişletme kararı aldı.
İLGİNİZİ ÇEKEBİLİR
Google’ın PageBreak ajanı 500’den fazla XSS açığı buldu
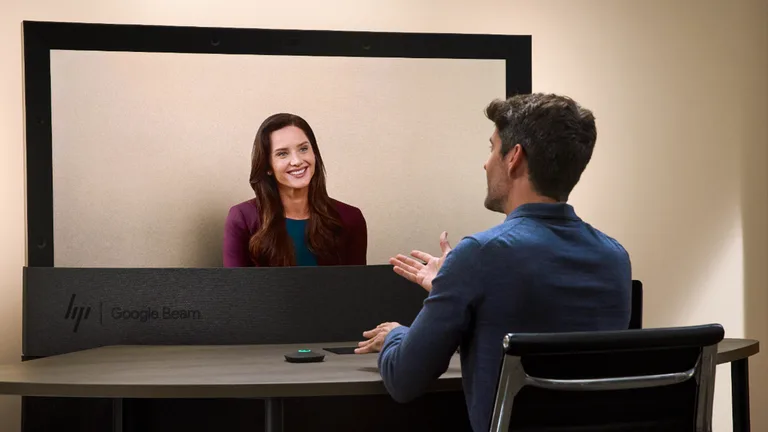
Google Beam altı ülkede satılıyor, ortak ofislere açılıyor

Google Chrome’da yarım bıraktığınız sayfaya diğer cihazda devam edebileceksiniz

Google, konuşurken yüz ifadesi üreten Gemini Live Avatar’ı duyurdu
Gemini, 14 yeni uygulamaya bağlanarak işleri sohbetten yönetiyor
Eğer geliştiriciler Google ile temasa geçip bir düzeltmenin hazırlandığını bildirirse, ancak söz konusu düzeltme 90 günlük pencere içinde hazır olmayacaksa, Google bu geliştiricilere güvenlik açığını kamuoyuyla paylaşmamak için 14 günlük ek bir süre daha tanıyor. Bunun yanında Google haftasonlarına veya ulusal tatil günlerine denk gelen süre bitimlerini de bir sonraki ilk iş gününe kaydırmayı da kabul etti; olağanüstü durumlarda süre aşım tarihlerini ileri veya geri kaydıracağını dile getirdi.
Değişiklik Microsoft’un Google’ı, Windows 8.1 ile ilgili bir güvenlik açığını düzeltmenin yayınlanmasından iki gün önce kamuoyuna açıklaması nedeniyle eleştirmesinden bir ay sonra geldi. Microsoft Google’ın yaklaşımının prensip dışı olduğunu, tüketicilerin bundan zarar görebileceğini söylemişti. Aslında Google Microsoft’un bir değil, iki farklı güvenlik açığını; Microsoft söz konusu açıkları kapatacak yamaları yayınlamadan önce kamuoyuna açıklamıştı. Google 90 günlük periyodunu savunmuş ve süre bitiminin kullanıcı güvenliği için en iyi yaklaşım olduğunu dile getirmişti.
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Google’ın Project Zero politikasında yaptığı küçük ayarlamalar geliştiricilere işlerini tamamlamak için ek süre tanımış oluyor. Ancak Google’ın söz konusu sıfır gün açıklarını keşfetmek olduğunda en zorlayıcı güvenlik araştırma gruplarından birine sahip olduğunu söylemek gerekiyor. Şirket 90 günlük politikasının sektördeki diğer oyuncuların yaklaşımlarıyla karşılaştırıldığında orta yolu bulan bir süre tanıma takvimi olduğunu söylüyor. Araştırmacıları sıfır gün açıklarını bulduklarında ödüllendiren bir program olan Zero Day Initiative geliştiricilere düzeltme yayınlamaları için 120 günlük bir süre tanırken, Carnegie Mellon’un CERT programında geliştiricilere güvenlik açıklarıyla ilgili detayları herkesle paylaşmadan önce sadece 45 gün veriliyor.
