
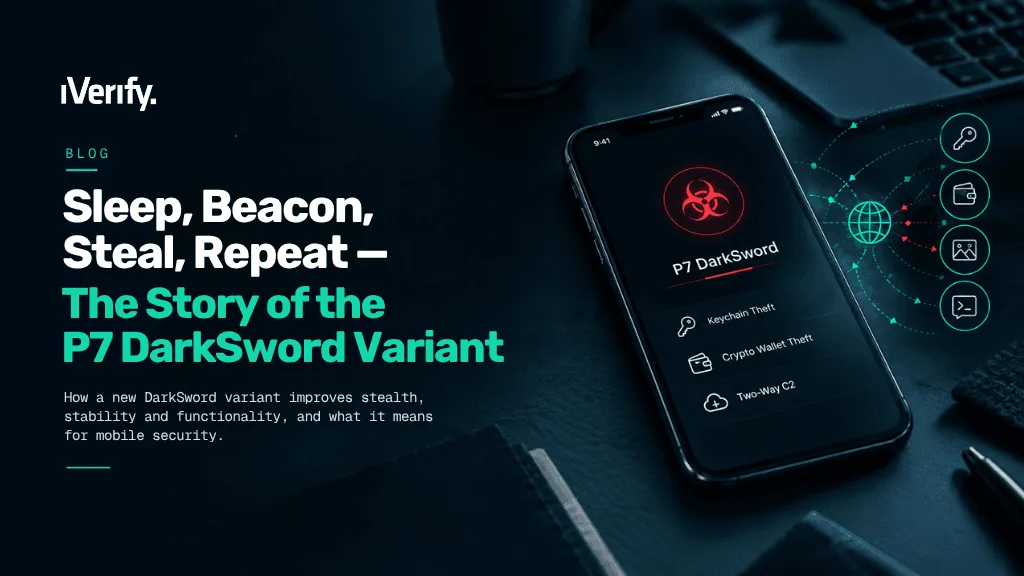
iVerify, iPhone’ları hedefleyen DarkSword saldırı zincirinin P7 adını verdiği yeni bir varyantını 8 Ekim’de yayımladığı araştırmayla açıkladı. Şirket, ağustos ayında bir müşterisinin cihazında tespit ettiği enfeksiyonu kullanıcı onayıyla inceledi ve casus yazılımın çalışma yöntemlerini ortaya koydu. Bununla birlikte araştırma, güncel iOS sürümlerini aşan yeni bir açık duyurusundan ziyade eski açıklara dayanan saldırının değişen bileşenlerini anlatıyor.
iVerify’ın teknik incelemesine göre P7, cihaz üzerinde daha az iz bırakmak için günlük kayıtlarını ve işlem içine yerleşme yöntemlerini değiştirdi. Ayrıca saldırı sayfası, aynı tarayıcıda yeniden çalışmayı önlemek amacıyla yerel depolama alanında bir işaret bırakıyor. Araştırmacılar yeni sürümün adını, inceledikleri bileşenlerde tekrar eden P7 ifadesinden hareketle belirledi.
Öte yandan yeni varyant, anahtar zinciri bilgilerini cihaz üzerinde işleyerek saldırganın okuyabileceği bir veri biçimine dönüştürüyor. Eski yöntemde saldırganın bu bilgileri içeren veritabanını sonradan işlemesi gerekirken P7 bu adımı doğrudan telefonda gerçekleştiriyor. Bunun yanında yazılım, uzaktaki sunucudan komut alıp yanıt gönderen iki yönlü iletişim yeteneğini koruyor.
İLGİNİZİ ÇEKEBİLİR
Tim Cook, Apple’ın yeni CEO’suna neden karışmadığını anlattı
Claude’un testlerde sınırları aşması Anthropic’i internet erişimini kesmeye yöneltti

Gurman, Apple’ın 27 Ekim için dokunmatik MacBook hazırladığını söylüyor

iPhone Air 2 daha da inceliyor ama pil ömrü uzayabilir
Apple, 13 Ekim için “Welcome Home” etkinliğini duyurdu
Araştırmacılar, P7’nin fotoğrafları, notları, uygulama dosyalarını ve kripto para cüzdanlarına ilişkin bilgileri toplayabildiğini incelemede gösterdi. Ayrıca imToken uygulamasına yönelik ayrı veri toplama işlevi de buldu. iVerify bu vakayı, daha önce incelenen DarkSword örnekleriyle teknik benzerliklerini karşılaştırarak değerlendirdi.
DarkSword eski iOS açıklarından yararlanıyor
Google’ın mart ayındaki DarkSword raporu, saldırı zincirinin iOS 18.4 ile 18.7 arasındaki sürümleri desteklediğini ve altı açıktan yararlandığını açıklamıştı. Google, Kasım 2025’ten itibaren Suudi Arabistan, Türkiye, Malezya ve Ukrayna’da farklı kampanyalar gözlemlediğini belirtiyor. Buna karşılık araştırmacılar, bu açıkların tamamının iOS 26.3 ile kapandığını, çoğunun daha önceki güncellemelerde düzeldiğini aktarıyor.
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Google ayrıca saldırılarla bağlantılı alan adlarını Güvenli Tarama sistemine ekledi ve kullanıcıların cihazlarını en güncel iOS sürümüne yükseltmesini önerdi. Güncellemenin mümkün olmadığı koşullarda ise Kilit Modu’nu ek koruma seçeneği olarak gösterdi. Dolayısıyla rapordaki sürüm aralığı, her iPhone’un aynı saldırıya açık olduğu anlamına gelmiyor.
Apple’ın Kilit Modu açıklaması, bu seçeneği gelişmiş ve hedefli saldırı riski taşıyan sınırlı sayıdaki kullanıcı için tanımlıyor. Mod bazı web teknolojilerini, mesaj eklerini ve davetleri kısıtlarken belirli uygulamaların normal işleyişini de değiştirebiliyor. iPhone’da Ayarlar içindeki Gizlilik ve Güvenlik bölümünden açılan seçenek, etkinleştirme sırasında cihazın yeniden başlamasını gerektiriyor. Apple bunun yanında tam koruma için bağlı cihazların yazılımlarını da güncellemeyi öneriyor. Bununla birlikte telefon görüşmeleri ve düz metin mesajları çalışmaya devam ediyor, acil yardım işlevleri de bu kısıtlamadan etkilenmiyor. Apple, çoğu kişinin bu tür gelişmiş saldırıların hedefi olmadığını belirtiyor.
En İyi iPhone Kılıfları
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
En İyi iPhone Kılıfları
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
