
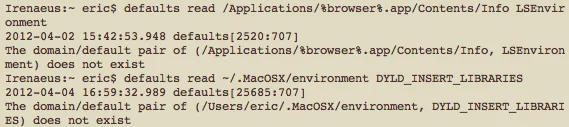
 Geçen hafta Mac kullanıcılarını etkilediği söylenen Flashback adlı zararlı yazılım ile ilgili iddiaları ortaya atan Rus siber güvenlik şirketi Dr. Web’i ikinci bir antivirüs şirketi destekledi. Dr. Web’in belirttiğine göre bu zararlı yazılım 600 binden fazla sistemi etkilemişti. Güvenlik şirketi Mac kullanıcıları için sistemlerini test etmeye yarayan ücretsiz bir araç yayınlamıştı ve sistemini tarayanların yüzde 2’sinin bu zararlı yazılıma rastladığını kaydetmişti.
Moskova merkezli bir şirket olan Kaspersky Lab de destekleyici bulgularla çıkageldi. Flashback’in iletişim yöntemlerini analiz eden şirket korsanlar farketmeden önce bir C&C alan adı kaydettirdi. Zararlı yazılımı kapmış olan makinelerin bu alanla iletişime geçmesi Flashback’in yaygınlık boyutunu ortaya çıkarmış oldu; şu an 600 bin bilgisayarın üzerine çıkmış durumda.
İLGİNİZİ ÇEKEBİLİR
HMD Darkhawk sızıntısı 6000 mAh pil ve Android 17 detaylarını ortaya çıkardı

OpenAI üç çalışanı gizli bilgi paylaşımı iddiasıyla işten çıkardı
Amazon, yeni Kindle ailesini Japonya’da satışa çıkardı
NVIDIA, eski GTX kartları için 582.78 güvenlik sürücüsünü çıkardı
Galaxy Buds On için yeni sızıntı tasarım ve özellikleri ortaya koydu
Her ne kadar bu 600 bin sistemin tümü Mac OS X ile çalışıyor olmasa da, Kaspersky’nin tahmini yüzde 98’lik bir kısmın Mac olduğu şeklinde. Tehdit güvenlik uzmanları tarafından emsalsiz, belli ve eli kulağında şeklinde sıfatlarla nitelendiriliyor.
Apple da söz konusu açığa derman olması amacıyla geçtiğimiz hafta iki ayrı Java güncelemesi yayınlamıştı. Yine de, söz konusu tehdide karşı yavaş hareket ettiği şeklinde eleştirilerden kurtulamadı. Oracle’ın Windows ve Linux sistemlerini bu açığa karşılık yedi hafta önceden yamalamış olmasının bunda bir etkisi olabilir.
İlgili – Computer World
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
