
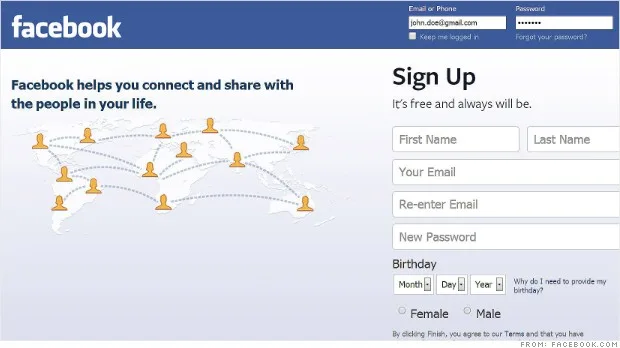
Güvenlik şirketi Trustwave’e göre, bir bilgisayar korsanı aralarında Facebook, Twitter, Gmail, Yahoo ve LinkedIn gibi platformlara ait şifrelerin de bulunduğu toplam 2 milyon şifreyi ele geçirdi. Saldırganın toplam 92 ülkede kullanıcıların bilgisayarlarına keylogging yazılımı yerleştirdiği ve böylelikle kullanıcılar klavyenin tuşlarına basarken giriş bilgilerini kaydettiği ifade edildi.

CNN Money’de yer alan habere göre, şirketler bu saldırıdan etkilenmedi. Ancak Facebook, Twitter ve LinkedIn saldırıya maruz kalan kullanıcılarını uyararak, şifrelerini sıfırladı. Saldırıda kullanılan keylogging yazılımının Pony botnet kumandasının farklı bir versiyonu olduğu belirtilirken, Trustwave araştırmacıları botnet kumandasının temel kullanım alanının şifreleri çalmak olduğuna dikkat çekti. Saldırıyla birlikte 1.5 milyon web sites, 320 bin e-posta, 41 bin FTP ve 3 bin uzak masaüstü giriş bilgisi saldırganın eline geçmiş oldu.
İLGİNİZİ ÇEKEBİLİR

Office ve Teams’in patronu Microsoft’tan ayrılma kararı aldı

Meta’ya Cambridge Analytica davasında 40 milyar dolarlık ceza gündemde

Manus 2.0 geldi: Yapay zekâ ajanına telefon ve bilgisayar veriyor
Armadin, güvenlik platformu için 255,5 milyon dolar aldı
Volantis, yapay zekâ çiplerinde bellek sınırını aşmak için 88 milyon dolar aldı
Ancak Trustwave’in açıkladığı sık kullanılan şifre kombinasyonlarına bakıldığı zaman keylogging yazılımının bile aşırı güç sınıfına girdiğini söylemek mümkün oluyor. Şirkete göre en sık kullanılan şifre kombinasyonları olarak ”123456789”, ”123456”, ”1234” ve ”password” dikkat çekiyor.
İlgili >> Trustwave, CNN Money
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
