
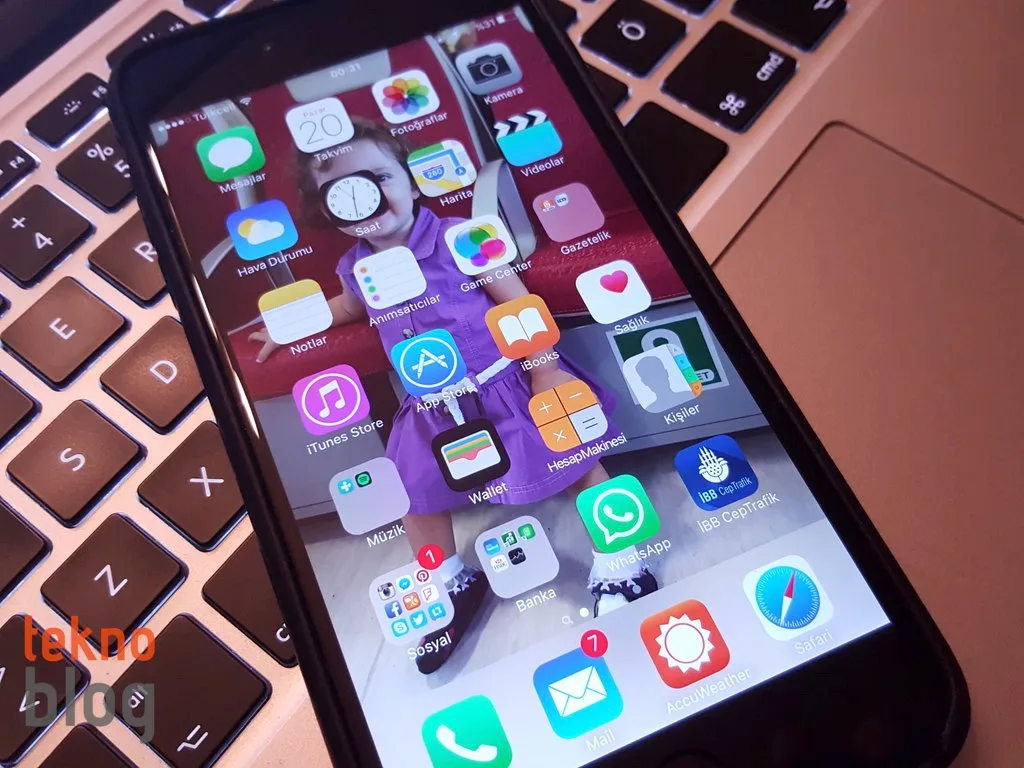
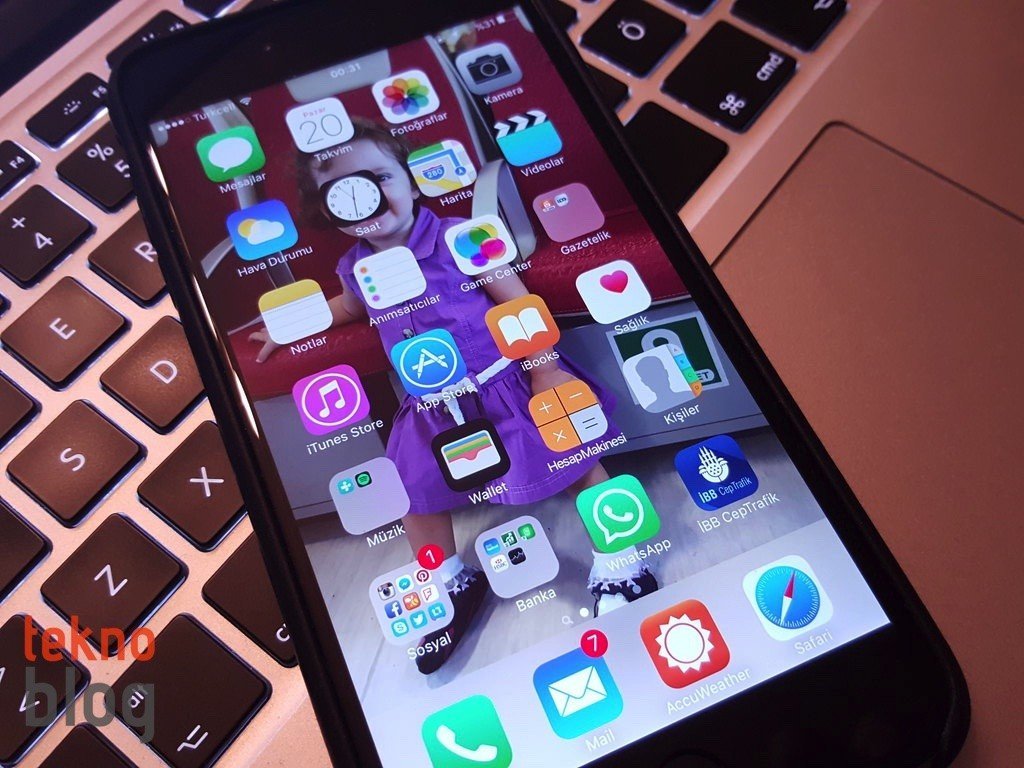
16 Eylülden bu yana milyonlarca iPhone, iOS 9’a yükseltilmiş durumda. Yeni işletim sisteminin yayınlanması, sistemlerdeki güvenlik açıklarını tespit etmeye çalışanların da iştahını kabartmışa benziyor. Gelen haberler, güvenlik araştırmacılarının açıkların bulunması için büyük meblağlar ödemeye hazır olduğunu ortaya koyuyor. Wired’da yer alan habere göre; Zerodium isimkli güvenlik açığı tüccarı, jailbreak işleminin yapılmadığı iOS 9 işletim sistemli cihazlara bir web sayfası, uygulama içi gezinme veya kısa mesaj aracılığıyla saldırmanın yolunu bulanlara 1 milyon dolarlık ödül teklif etti.
İLGİNİZİ ÇEKEBİLİR
Ema, kurumsal yapay zekâ çalışanları için 77 milyon dolar yatırım aldı
Hubble Network, Bluetooth cihazlarını uydulara bağlamak için 200 milyon dolar aldı
200 dolar altı telefonların yıllık sevkiyatı 2030’a kadar 230 milyon azalabilir
Nscale, yapay zekâ veri merkezleri için 3,36 milyar dolar finansman açıkladı
Beyin arayüzü geliştiren Precision 250 milyon dolar yatırım aldı
iOS’te yazılım indirmele işlemi App Store aracılığıyla sıkı biçimde kontrol edildiği için bu tarz açıklara iOS işletim sistemli cihazlarda rastlamak mümkün olmuyor. Ancak, son Xcode açığı iTunes App Store’un güvenlik mekanizmalarının da etrafından dolaşılabileceğini gösteriyor.
Ancak ödül peşinde koşanların işi pek kolay değil. Çünkü ödülü alabilmek için belirlenen zaman dilimi içinde iOS 9’da bir güvenlik açığı bulmak gerekiyor. Araştırmacılara iOS 9’da açık bulmaları için 31 Ekim 2015’e kadar süre tanınırken, Zerodium tarafından belirlenen açık kriterlerini karşılamak da şart koşuluyor.
Yine de, ödül miktarının yüksek olmasının pek çok güvenlik araştırmacısının iştahını kabartacağı düşünülüyor. iOS 9’un benimsenme oranının bir hafta içinde yüzde 50’ye ulaşması da, güvenlik açığı tüccarlarını harekete geçiren faktörler arasında yer alıyor.
Günün Öne Çıkan Fırsatları

REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
