

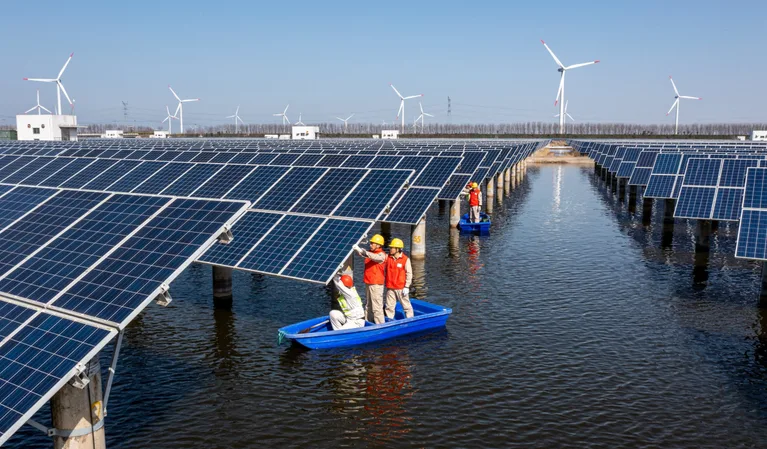
Almanya Federal Bilgi Güvenliği Dairesi BSI, güneş santralleri dahil küçük endüstriyel tesislerin kontrol cihazlarını açık internete karşı korumak için yeni bir rehber yayımladı. BSI’nin OT güvenliği tavsiyesi, doğrudan internet erişimini kapatmayı ilk sıraya koyuyor. Gerekli uzaktan erişimler içinse güvenli VPN bağlantısı ve ek kimlik doğrulama önlemleri öneriyor. Rehber, bütün internet kullanımını aynı biçimde yasaklayan bir düzenleme değil.
Kurum, 9 Ekim tarihli teknik belgeyi 13 Ekim’de kendi sayfasından duyurdu ve kapsam yalnızca büyük enerji santrallerinden oluşmuyor. Küçük güneş tesisleri, rüzgâr ve hidroelektrik sistemleri, su arıtma, gıda soğutma ve benzeri işletmeler de rehberin hedef kitlesine giriyor. Ortak nokta, fiziksel süreci yöneten endüstriyel kontrol cihazları kullanmaları.
Bir tesisin durumunu telefondan izlemek için yönlendiricide bağlantı noktası yönlendirmesi açmak kolaylık sağlayabiliyor. Ancak aynı işlem, koruma yeterli değilse kontrol arayüzünü dışarıdaki kişilere de erişilebilir hâle getirebiliyor. BSI, interneti tarayan otomatik sistemlerin bu cihazları sürekli aradığını ve bilinen açıkları daha hızlı kullanabildiğini belirtiyor.
Kurumun ilk önerisi, PLC, SCADA ve insan makine arayüzlerini doğrudan internetten ayırmak. Yönlendirici ve güvenlik duvarlarının yönetim arayüzleri de dışarıya açık kalmamalı ve BSI, bu cihazların yönetiminin yerel ağdan yapılmasını istiyor. Dinamik IP adresi kullanmak ise kendi başına bir güvenlik önlemi sayılmıyor.
İLGİNİZİ ÇEKEBİLİR

Çin güneş üretim teknolojileri için ihracat denetimi taslağı hazırladı

Çin’deki yavaşlama güneş kurulumları için küresel tahmini aşağı çekti

Araştırmacılar panel temizleyen robotlara 6.200 görüntülük veri seti sundu

Danimarka’da 8,8 milyon kayda erişim ihlalinde 123456 iddiası var
Çin’de güneş enerjisi kurulu güçte kömürü geride bıraktı
BSI gerekli uzaktan bağlantılar için korumayı artırmayı istiyor
BSI ikinci aşamada işletmenin gerçekten ihtiyaç duyduğu uzak bağlantıları belirlemesini istiyor. BSI bu bağlantıların VPN üzerinden kurulmasını, varsayılan hesapların kapatılmasını ve güçlü parolalar kullanılmasını öneriyor.
Mümkün olduğunda çok faktörlü kimlik doğrulama da eklenmeli. Kurum yalnızca parola koymanın yeterli olmadığını vurguluyor, çünkü bazı açıklar oturum açmadan kullanılabiliyor.
Üretici bulutuna bağlı sistemlerde bağlantının sürekli gerekli olup olmadığını değerlendirmek gerekiyor ve BSI, mümkünse yerel çalışmanın tercih edilmesini öneriyor. Bunun yanında yazılım güncellemeleri ve güvenlik yamaları, yönlendiricilerden kontrol cihazlarına kadar bütün ilgili bileşenleri kapsamalı. Kullanılmayan uzaktan bakım erişimlerinin envanterde görünmesi de önem taşıyor.
Rehber ofis ağı, üretim kontrolü ve uzaktan bakım alanlarını birbirinden ayırmayı istiyor. Ağlar arasında her şeye izin veren kurallar yerine yalnızca gerekli kaynak, hedef ve bağlantı noktalarına erişim tanımlanması öneriliyor.
Düzenli kontrol ve güncelleme, bir defalık kurulumdan sonra bırakılacak işlerden değil, işletmenin rutininden sayılıyor.
Günün Öne Çıkan Fırsatları
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
